
Um ataque hacker identificado pelo Tesouro Nacional comprometeu dados de aproximadamente 30 mil usuários do portal e-Serviços e expôs cerca de 4 mil chaves Pix de beneficiários de pagamentos do governo federal. O caso foi divulgado nesta quinta-feira (12), mas o acesso indevido foi identificado em 4 de novembro de 2026.
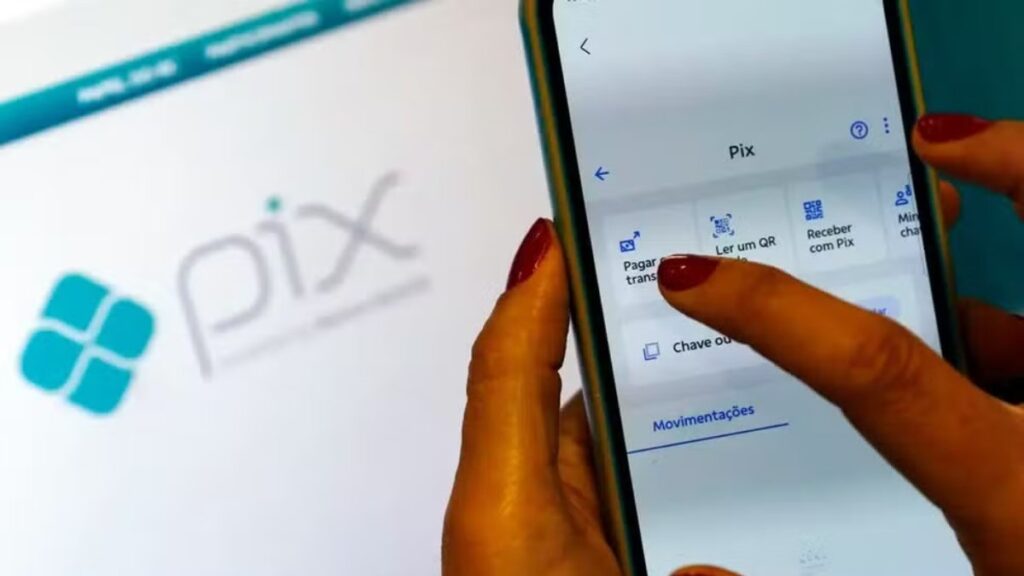
Segundo o órgão, o ataque atingiu duas bases de dados. Na primeira, foram acessados nomes, CPFs e endereços de e-mail de usuários cadastrados no e-Serviços, plataforma utilizada para solicitar e acompanhar serviços do Tesouro. Na segunda, destinada a consultas analíticas internas, foram expostas chaves Pix e informações relacionadas a pagamentos já realizados.
Apesar do vazamento, o Tesouro Nacional afirmou que não houve impacto financeiro nem comprometimento de sistemas estruturantes. O órgão, no entanto, alertou que os dados obtidos podem ser utilizados por criminosos para aplicar golpes, utilizando informações verdadeiras das vítimas para tornar mensagens e contatos fraudulentos mais convincentes.
A recomendação é que os usuários redobrem a atenção diante de mensagens ou ligações suspeitas que solicitem dados pessoais, senhas ou pagamentos, especialmente quando os contatos se apresentarem como representantes de instituições ou órgãos públicos.
Após identificar o incidente, o Tesouro reforçou o monitoramento da rede, adotou medidas adicionais de proteção e iniciou uma investigação técnica para apurar a origem e a extensão do ataque. O caso também foi comunicado à Agência Nacional de Proteção de Dados (ANPD) e ao Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo (CTIR Gov).